
23 de setembro de 2026
Comparação de sistemas de custódia: a Fedimint como a quarta opção
Pergunta pra maioria dos usuários de Bitcoin como você deve gerenciar seus bitcoins, e você vai receber uma dessas três respostas: você guarda suas próprias chaves, deixa elas nas mãos de uma empresa ou, cada vez mais, usa algum tipo de configuração “multisig”.
Poucos sabem, mas existe uma quarta opção, que já está em funcionamento na cadeia principal do Bitcoin há alguns anos: a custódia comunitária, o modelo por trás de todas as Federações Fedimint.
O Fedimint divide o controle de uma carteira entre um grupo de pessoas de confiança (“Guardiões”), em vez de concentrá-lo nas mãos de uma única pessoa ou empresa.
Este artigo traz uma visão geral dos diversos tipos de custódia de Bitcoin e como a Fedimint se destaca em relação a eles.
Custódia própria
Custódia própria significa que você controla pessoalmente as chaves privadas que autorizam os gastos.
Nenhuma empresa fica entre você e seu dinheiro. Ninguém pode impedir que você acesse seus bitcoins.
Dito isso, muitas vezes também não tem ninguém pra quem ligar quando algo dá errado com o gerenciamento das suas chaves. Isso acontece principalmente com carteiras de assinatura única.
Autocustódia com assinatura única
A configuração mais comum é uma carteira de assinatura única: uma frase-semente, uma chave e uma assinatura necessária para transferir fundos.
Carteiras como a Blue Wallet, a Sparrow Wallet e a Blockstream Green permitem que você crie esse tipo de carteira em poucos minutos. A Blue Wallet e a Green funcionam no seu celular, enquanto a Sparrow funciona no seu computador.
Por padrão, essas são carteiras “ativas”, ou seja, a chave privada fica em um dispositivo conectado à internet. É prático para fazer compras, mas sua chave fica em um computador ou celular comum, que pode ser infectado por malware, roubado ou ser alvo de phishing.
As carteiras de hardware, ou carteiras “frias”, oferecem uma camada extra de proteção. Dispositivos como o Trezor, o Foundation Passport e o Blockstream Jade geram e armazenam sua chave em um hardware dedicado que nunca a expõe à internet. Você cria uma transação em um aplicativo complementar, assina-a no dispositivo e, em seguida, a transmite. Sua chave nunca fica exposta a nenhum malware que possa existir no seu laptop.
O uso de carteiras de hardware pode trazer o risco deum “ataque à cadeia de suprimentos”. Um ataque à cadeia de suprimentos é um ataque cibernético no qual agentes mal-intencionados conseguem acesso a um fornecedor terceirizado para obter informações sobre possíveis vítimas.
Isso também pode acontecer quando um hacker consegue informações dos clientes (por exemplo, nomes, números de telefone, endereços de e-mail) para, depois, atacar o cliente com um ataque físico ou de engenharia social. Isso aconteceu recentemente com a ShipMonk, uma das empresas de entrega da Trezor.
As carteiras de hardware também são tão seguras quanto a qualidade do firmware delas. Pessoas mal-intencionadas podem explorar falhas no código e, por causa disso, os fundos podem ser roubados das carteiras, como vimos recentemente no caso do hack da carteira de hardware Coldcard.
Tanto as carteiras quentes quanto as frias são sem custódia. A diferença está em onde a chave fica e quem tem acesso a ela. Seja fria ou quente, a assinatura única (single-sig) funciona da mesma forma: um segredo, guardado por uma pessoa. Se você perder a frase-semente, o bitcoin se vai. Estima-se que cerca de 20% de todo o bitcoin tenha sido perdido para sempre, em grande parte por causa de backups extraviados e PINs esquecidos. Além disso, os ataques a donos de bitcoins/criptomoedas cujas informações foram obtidas por pessoas mal-intencionadas têm aumentado, o que muitas vezes leva à perda de dinheiro.
Autocustódia com múltiplas assinaturas (“Multisig”)
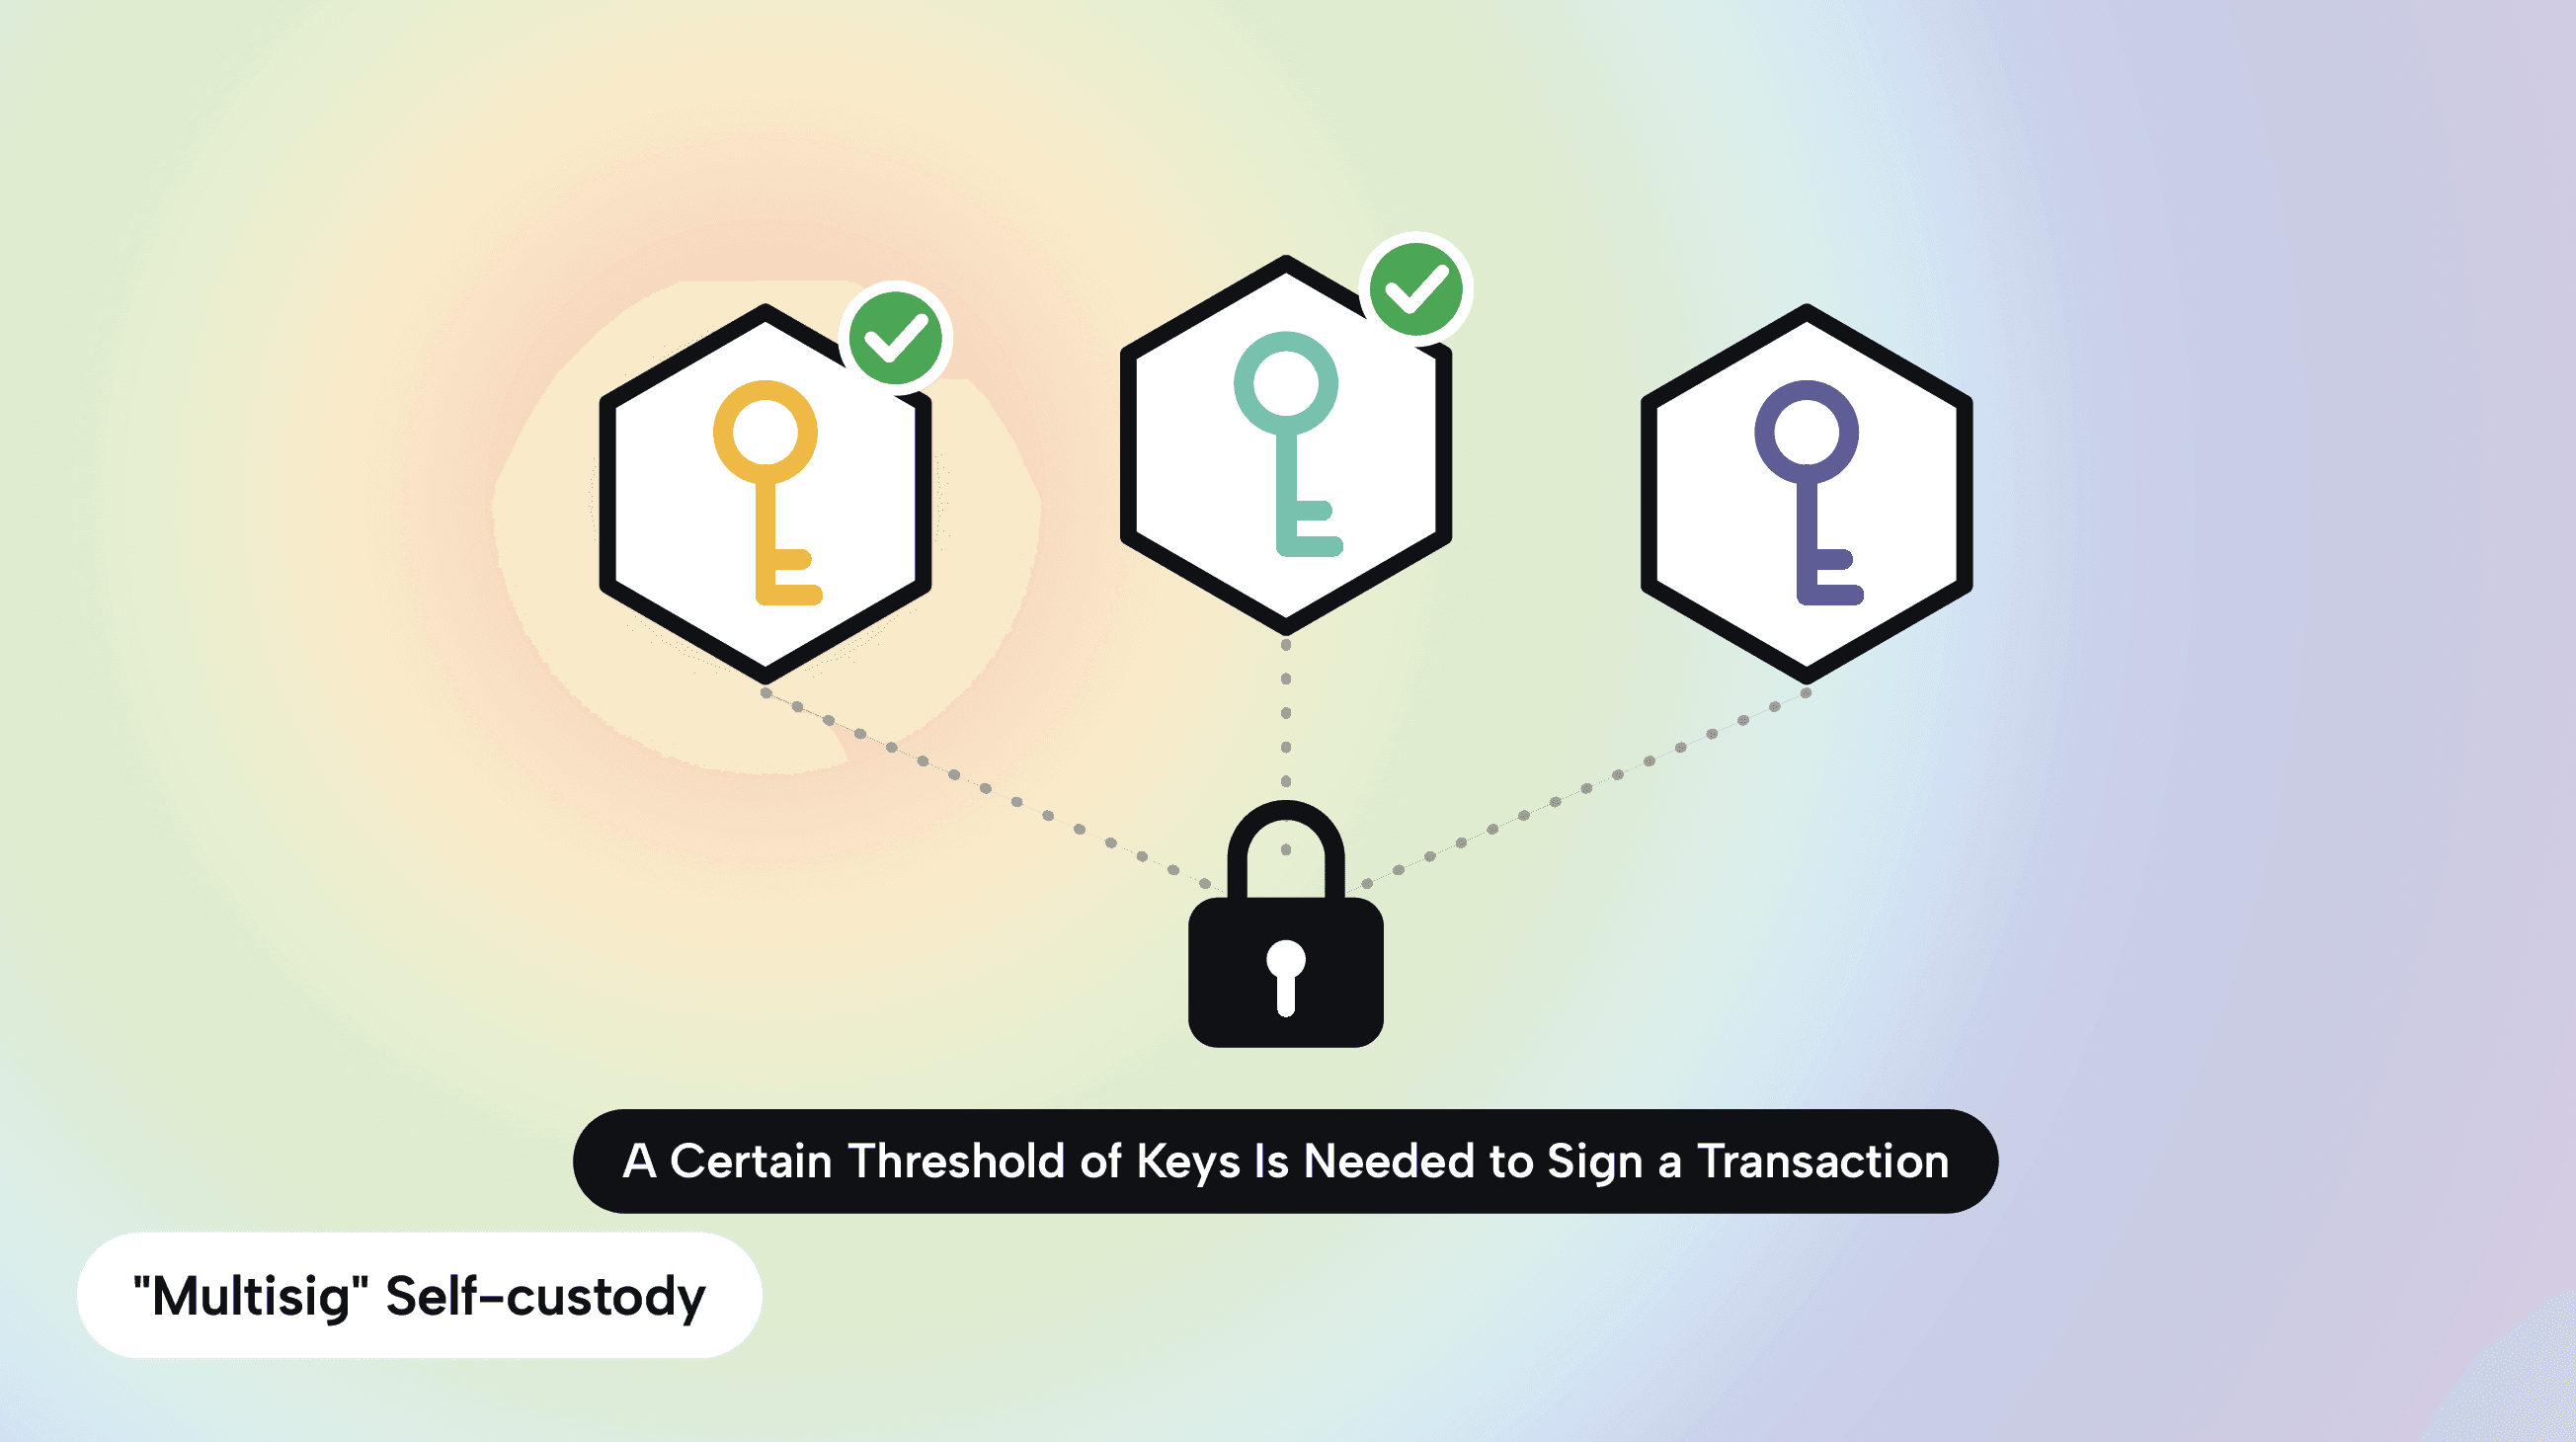
A assinatura múltipla (multisig) distribui o risco por várias chaves. Esses tipos de carteiras podem ser criados com diferentes limites de assinatura.
Uma carteira do tipo “2 de 3” precisa de duas das três chaves para assinar antes que os fundos sejam transferidos, então perder uma chave não é um problema grave.
Você mesmo pode montar um usando o Nunchuk ou o Sparrow, combinando dois ou três dispositivos de hardware no processo. Também dá pra usar um serviço de custódia colaborativa, como o Casa ou o Unchained, em que o provedor guarda uma chave e te ajuda a recuperar suas chaves caso você perca alguma delas. No entanto, ambas as empresas cobram uma taxa considerável pelo serviço. Os planos básicos custam algumas centenas de dólares por ano, e os planos premium chegam a milhares.
O BitKey, uma configuração de assinatura múltipla 2 de 3 que inclui um dispositivo físico da Block, é talvez a solução de assinatura múltipla mais fácil de usar e uma das mais acessíveis do mercado hoje em dia (a Block não cobra taxa de assinatura anual pelo BitKey), embora tenha suas próprias desvantagens relacionadas à questão da confiança.
Os usuários precisam confiar no software da BitKey para criar e armazenar suas chaves com segurança, já que os dispositivos da BitKey não permitem que os usuários guardem uma frase-semente. Em vez disso, a BitKey oferece seus próprios mecanismos de recuperação, como um Kit de Saída de Emergência que permite que os usuários transfiram seus fundos por conta própria caso o Block ou o aplicativo da BitKey fiquem indisponíveis.
A multisig é uma melhoria de verdade, mas também dá mais trabalho: vários dispositivos, vários backups, vários locais. Como o The Bitcoin Adviser observa, uma configuração de multisig mal feita pode ser pior do que uma simples configuração de assinatura única. Mesmo com um serviço guardando uma chave, você detém a maioria delas, então grande parte do trabalho ainda fica por sua conta.
Custódia por terceiros
A opção que a maioria das pessoas escolhe é deixar seus bitcoins em uma corretora ou aplicativo como o River, o Bitnob, o Strike ou o Cash App. A corretora é que guarda as chaves. O que você tem é um saldo na tela, que é uma promissória, uma promessa de que te darão bitcoins quando você pedir.
Essa promessa já foi quebrada tantas vezes que daria para encher um livro de história.
Entre 2009 e 2024, as corretoras de ativos digitais sofreram pelo menos 220 incidentes de segurança de grande impacto, com prejuízos superiores a US$ 8,4 bilhões, de acordo com Frontiers in Blockchain.
A Mt. Gox perdeu 850 mil bitcoins quando foi hackeada em 2014. Descobriu-se que a FTX não tinha mais de US$ 8 bilhões em ativos digitais que deveria estar guardando em nome dos seus clientes quando faliu, em novembro de 2022.
Mas ataques cibernéticos e fraudes em plataformas de câmbio são só dois tipos de falhas.
Tem também os dados pessoais. Abrir uma conta significa fornecer seu nome, endereço e documentos de identidade. Em maio de 2025, agentes de suporte da Coinbase, que foram subornados, vazaram nomes de clientes, números parciais do SSN e saldos, e os invasores exigiram um resgate de US$ 20 milhões. Um vazamento como esse transforma uma lista de clientes em uma lista de alvos.
O Bitcoin permite que as pessoas guardem e transfiram dinheiro sem depender de um único intermediário. Com a custódia por terceiros, uma única empresa controla as chaves, criando um ponto único de falha.
Custódia Comunitária (via Fedimint): A Quarta Via
O Fedimint é o mais novo dos quatro tipos de custódia abordados neste artigo. O desenvolvedor de Bitcoin Eric Sirion lançou o primeiro protótipo, que na época se chamava MiniMint, em 2021, combinando os projetos do eCash de David Chaum, de 1983, com uma carteira multisig de Bitcoin.
O resultado do trabalho de Sirion é uma forma nova e única de custódia — a custódia comunitária. E esse tipo de custódia está disponível por meio da Fedi, uma empresa que Sirion cofundou com Obi Nwosu em 2022.
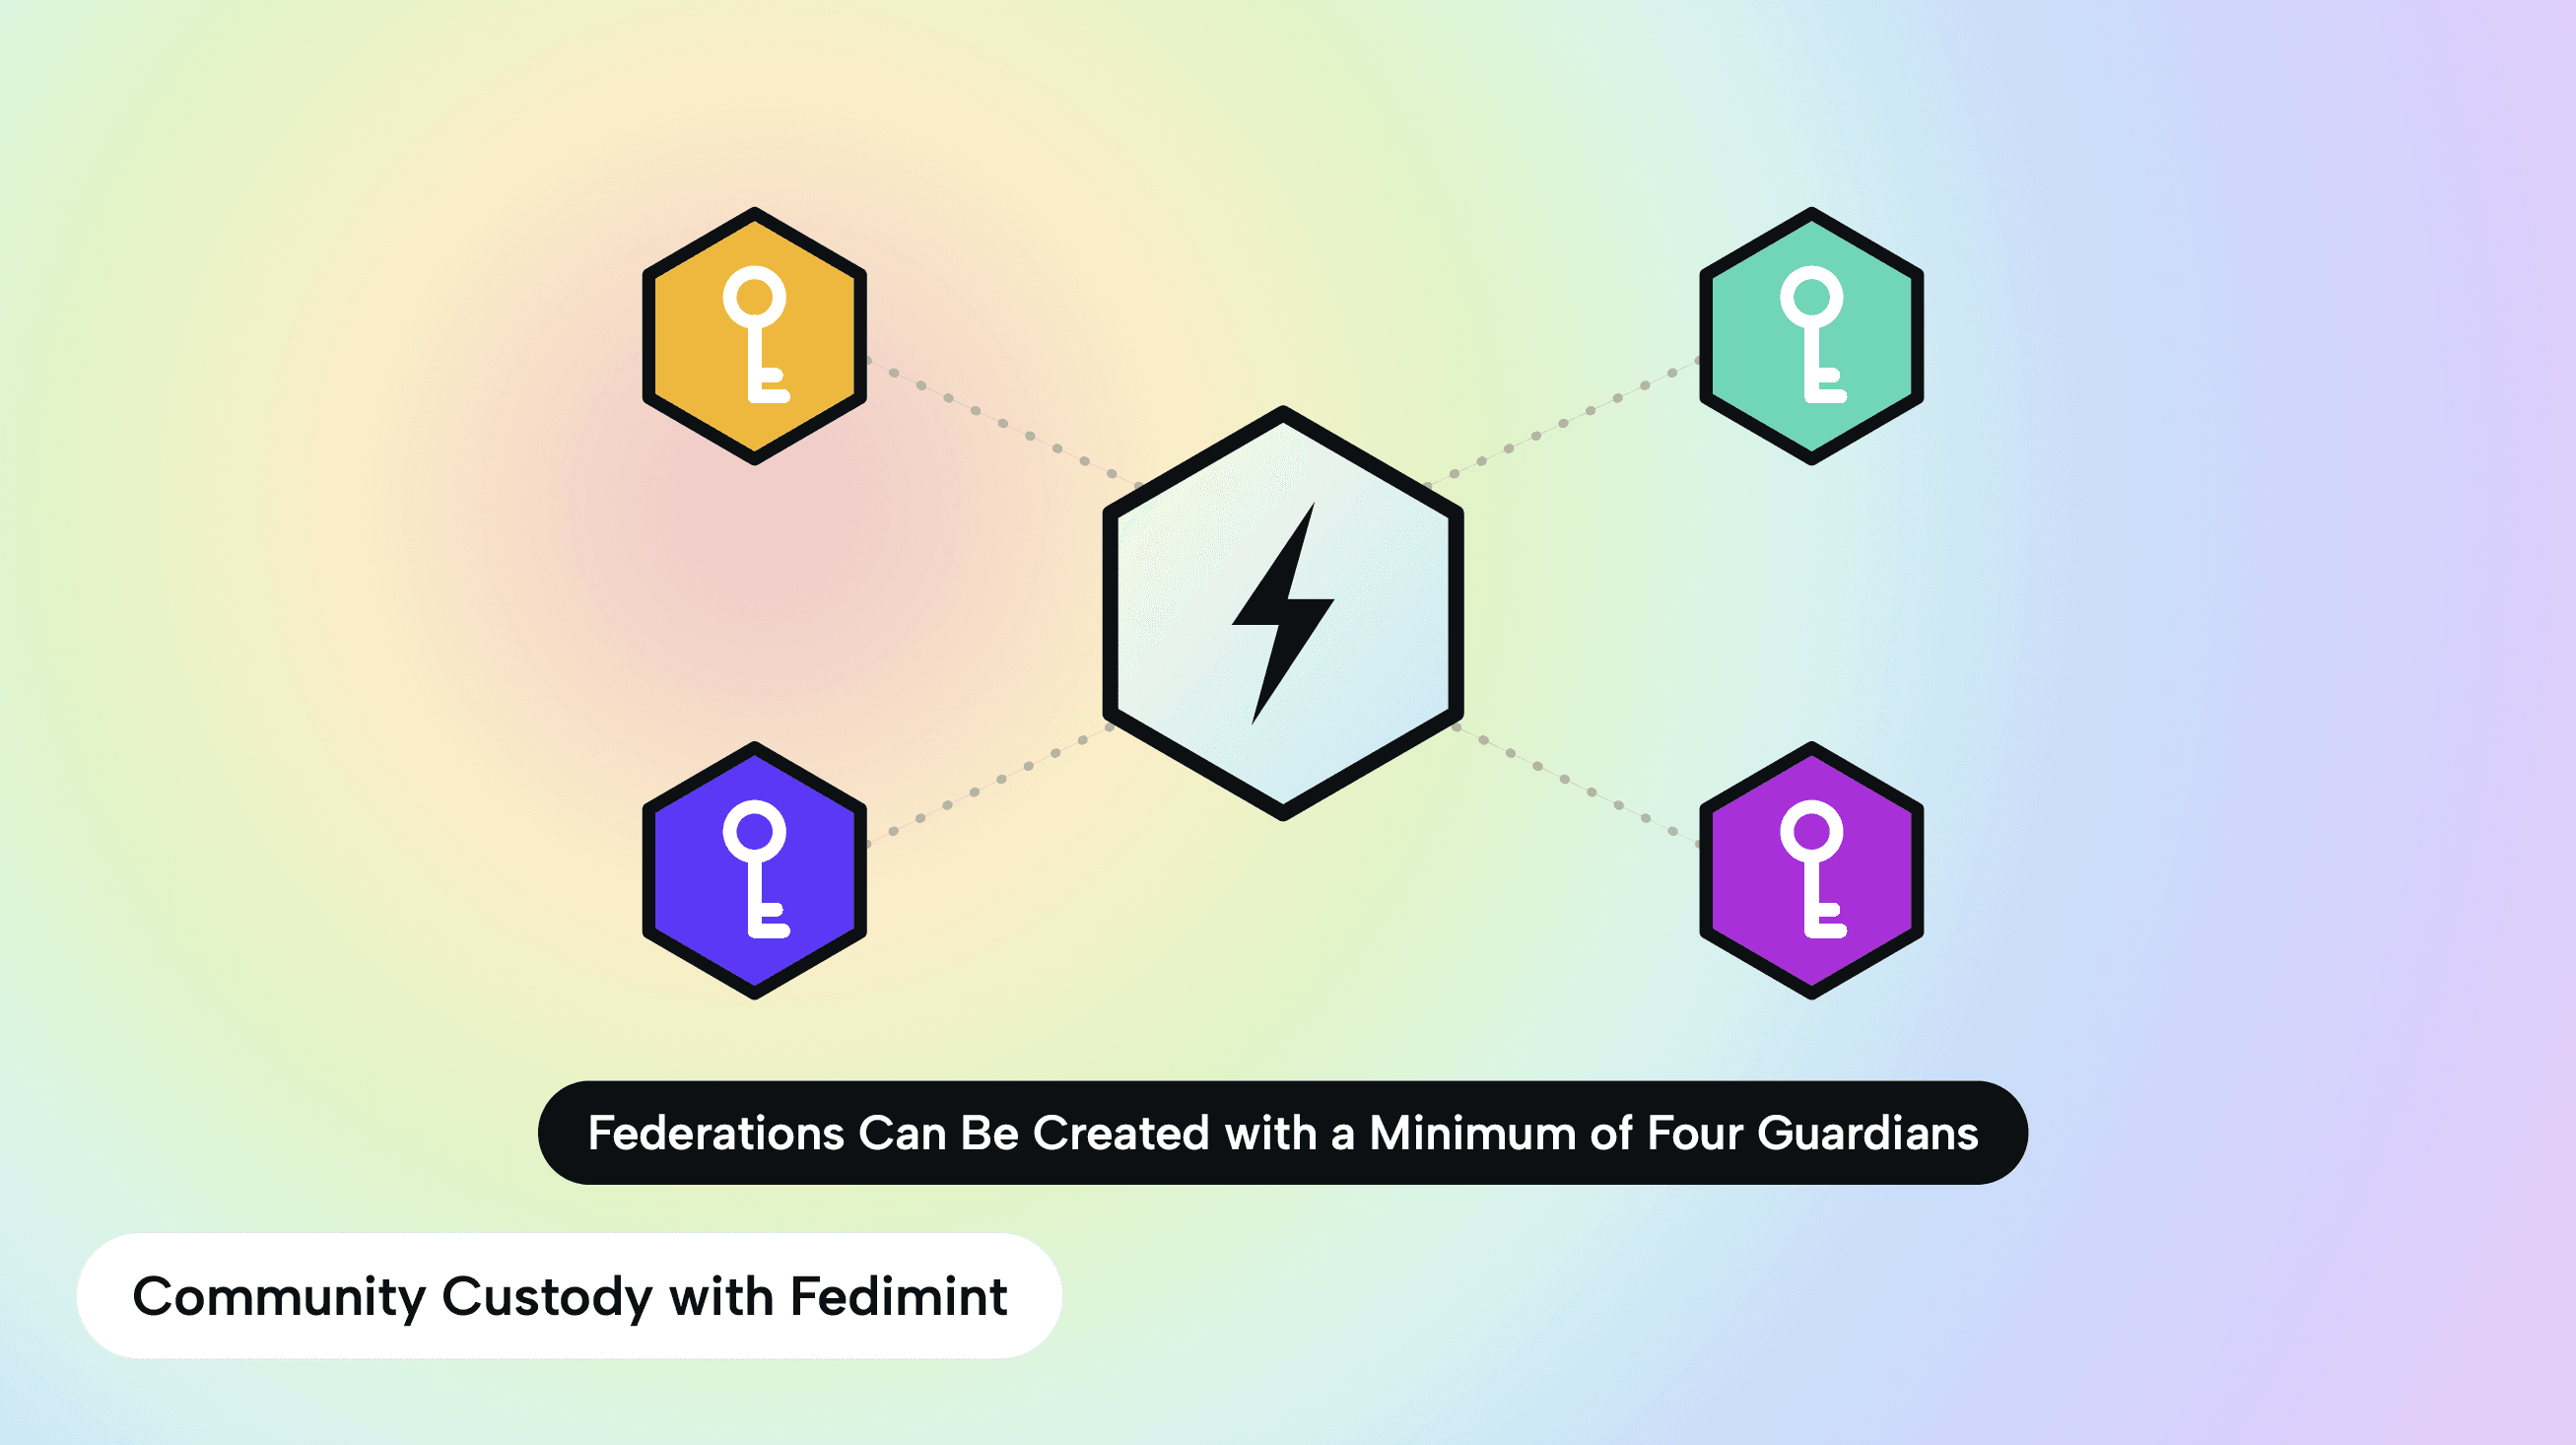
A unidade de custódia comunitária é uma Federação. Uma Federação se forma quando pelo menos quatro pessoas de confiança, chamadas de Guardiões, operam cada uma um nó Fedimint em um laptop ou servidor doméstico, como um dispositivo Umbrel ou Start9. Juntos, vocês criam simultaneamente uma carteira de bitcoin com assinatura múltipla e uma casa de cunhagem de ecash. Para movimentar fundos, é preciso que mais de dois terços dos Guardiões concordem, então o modelo de custódia não depende de um único Guardião, dispositivo ou frase-semente.
E essa coordenação necessária entre os Guardiões é o ponto principal. Numa carteira de assinatura única, você é o ponto de falha. Numa corretora, é a própria corretora. Numa Federação, o risco é compartilhado por definição, e o trabalho técnico fica a cargo dos Guardiões, e não de cada usuário. Se você quiser sair, pode sacar na blockchain ou pela Lightning para uma carteira da sua escolha.
Para entrar numa Federação, não é preciso informar seu nome, endereço ou documento de identidade, então não há nada que possa vazar depois. Os pagamentos dentro de uma Federação são feitos em ecash, então suas transações não são divulgadas em um livro-razão público nem registradas com sua identidade por um custodiante. Nenhuma das outras formas de custódia oferece isso por padrão.
Mas a custódia comunitária tem suas próprias vantagens e desvantagens. Você está confiando que os Guardiões não vão entrar em conluio, não vão perder suas frases-semente, não vão emitir mais ecash do que a Federação possui em bitcoin e vão manter seus nós online. Se muitos nós ficarem fora do ar, os fundos ficam congelados até que eles voltem a funcionar.
Distribuir chaves não significa, automaticamente, distribuir todas as fontes de risco técnico. Se todos os Guardiões usarem a mesma implementação de software, uma vulnerabilidade nessa implementação pode afetar toda a Federação. E, pra ser totalmente transparente, as bases de código do Fedimint ou do aplicativo Fedi podem ser pontos únicos de falha, o que também vale pra qualquer protocolo ou software relacionado ao Bitcoin. Recentemente, vimos o ataque à Liquid Network, que resultou na retirada de mais de US$ 320 milhões em fundos da federação.
É aí que a diversidade de implementações se torna um ponto importante na discussão sobre custódia. Várias implementações independentes do mesmo protocolo reduzem o risco de todos os participantes acabarem com o mesmo bug de software.
As equipes que trabalham tanto no Fedimint quanto no Fedi revisam constantemente o código-fonte do protocolo e do aplicativo com a ajuda de ferramentas avançadas de IA para evitar pontos de falha que possam levar a uma exploração de vulnerabilidade. Também incentivamos fortemente que haja várias implementações de qualquer protocolo que armazene fundos.
Qual é a melhor opção pra você?
Toda questão de guarda acaba se resumindo à mesma coisa: quem tem as chaves?
Se você mesmo guardar seus ativos, terá controle total, mas também toda a responsabilidade. Isso é ideal para quem tem conhecimento técnico, é cuidadoso e está disposto a manter essa configuração por décadas. Se usar uma configuração multisig, seus fundos talvez fiquem mais seguros, mas isso ainda envolve um certo nível de responsabilidade e confiança em terceiros. Se entregar seus ativos a uma corretora, você ganha praticidade, mas também fica sujeito aos riscos de solvência e segurança dessa empresa.
A custódia comunitária fica entre essas três opções e, para muitos, é a que melhor se adapta à situação.
Pensa em todo mundo que você conhece que nunca vai gravar doze palavras num pedaço de aço e guardá-las pra sempre, ou naqueles que talvez não tenham como pagar uma taxa anual por uma carteira colaborativa com assinatura múltipla. Hoje, eles deixam seus bitcoins numa corretora ou simplesmente ficam longe disso. Uma Federação oferece a eles a segurança da assinatura múltipla e privacidade real nas transações desde o primeiro dia, sem frase-semente pra perder e sem nenhuma empresa guardando suas informações de identificação.
A quarta opção — custódia comunitária — é pra quem quer manter seus fundos sob sua própria custódia, só com a ajuda de algumas pessoas de confiança.
